
 GELİŞTİRİCİLER
Kimlik Doğrulama
OAuth2 Doğrulama
Cryptohopper, API'sine yetkilendirilmiş erişim sağlamak için OAuth2 kullanır.
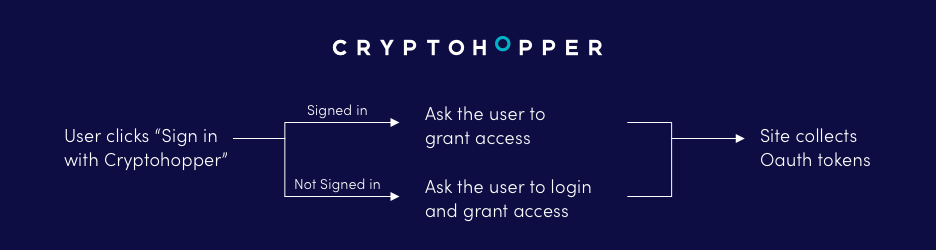
OAuth2 Kullanımı
OAuth2'nin çalışma şeklini anlamak, Cryptohopper API'sini kullanan uygulamaların oluşturulmasına ve hata ayıklanmasına yardımcı olabilir. OAuth kullanmak için bir uygulama şunları yapmalıdır:
- Bir kullanıcı hesabı adına hareket etmek için ödül token'ları elde et.
- Ödül token'larını erişim token'larına dönüştür.
- Cryptohopper API'lerine gönderilen tüm HTTP isteklerini yetkilendir.
Kullanıcı kimlik doğrulama yöntemi, bir uygulamanın kullanıcı adına, sanki kullanıcı kendisiymiş gibi hareket etmesini sağlar.
Örnek: Bir geliştirici, bir ticaret botunun platformu üzerinden belirli bir para birimini 'satın alma' uç noktası kullanarak satın almasına izin veren bir özellik oluşturmak isterse, geliştiricinin kullanıcı adına ticaret yapma izni almak için kullanıcı kimlik doğrulamasını kullanması gerekir.
Uygulamanızın bir kullanıcı adına yaptığı her API isteği, o kullanıcının erişim belirtecini taşır. Belirteç, Cryptohopper'a hangi uygulamanın istek yaptığını ve kullanıcının ona hangi izinleri verdiğini söyler.
Erişim belirteci almak için uygulamanızın uygulama anahtarına (client_id) ve uygulama sırrına (client_secret) ihtiyacı vardır. Erişim belirtecini her API isteğinde access-token başlığıyla gönderin; Authorization: Bearer başlığı kabul edilmez. OAuth yöntemleri hakkında daha fazlası aşağıda:
OAuth2 Yöntemleri
Yetkilendir
Yetkilendir uç noktasıyla kullanıcılar, Cryptohopper'a giriş yapabilir ve uygulamaya erişim verebilir. Erişime başarılı bir şekilde izin verildikten sonra veya herhangi bir hata ile karşılaştıktan sonra kullanıcı, yönlendirme URL'sine yönlendirilecektir. Yönlendirme URL'si isteğe dahil edilmezse, uygulama ayarlarından yönlendirme URL'si kullanılır. Yönlendirme URL'sinin GET parametrelerinde, access_token'a dönüştürülebilecek ödül belirteci alacaksınız.
Uç Nokta: https://www.cryptohopper.com/oauth2/authorize
Kabul Eder: GET
Geri Döner: Yönlendirme URL'sindeki GET ile code, state
Parametreler:
- client_id: Uygulamanızın uygulama anahtarı.
- response_type: Yanıt türü 'code' metnini içermelidir.
- redirect_uri: Kullanıcıların OAuth işlemi tamamlandıktan sonra yönlendirileceği yönlendirme URL'si.
- state: Uygulama tarafında istekleri tanımak için ek parametre. Yönlendirme URL'sine geri dönecektir.
- scope: Örneğin, okuma, bildirimler, yönetme, ticaret gibi virgülle ayrılmış bir kapsam listesi.
token
Token uç noktası, bir ödül belirteci/kodunu geçerli bir access_token'a dönüştürmek için kullanılır.
Uç Nokta: https://www.cryptohopper.com/oauth2/token
Kabul Eder: application/json formatında POST
Geri Döner: application/json formatında access_token ve refresh_token
Parametreler:
- client_id: Uygulamanızın uygulama anahtarı.
- client_secret: Uygulamanızın uygulama sırrı.
- grant_type: İzin türü 'authorization_code' metnini içermelidir.
- redirect_uri: Uygulamanızın yönlendirme URL'si.
- code: Ödül belirteci/kodu.
Başarılı Yanıt Kodları
access_token uç noktasına yapılan bir istek başarılı olursa, kullanıcı, GET parametrelerinde gönderilen bir ödül belirteci ile yönlendirme URL'sine yönlendirilir.
Token uç noktasına yapılan başarılı bir istek, API çağrılarını doğrulamak için kullanılabilen bir access_token içeren 200 yanıt kodu döndürür.
Hata Yanıt Kodları
Yönlendirme URL'sine dönen hatalar, geri dönen GET parametresi: error=1 ile belirlenebilir. Aşağıda olası hata mesajlarını görebilirsiniz:
- Uygulama anahtarı geçersiz.
- İmza geçersiz.
- Uygulama anahtarı boş bırakılamaz.
- Kullanıcı uygulamaya izin vermedi.
Yetkiler
Uygulamanız kapsamları yetkilendirme isteğinin scope parametresinde ister ve kullanıcı erişim vermeden önce bunları görür. Yalnızca uygulamanızın ihtiyaç duyduklarını isteyin. API referansı her uç noktanın kapsamlarını listeler.
read | Hopper'ları, pozisyonları, emirleri, işlemleri, yapılandırmaları ve pazar yeri verilerini okuma. Neredeyse her uç nokta bunu gerektirir. |
manage | Hopper, yapılandırma, şablon ve strateji oluşturma, değiştirme ve silme ile emirleri iptal etme veya kaldırma. |
trade | Emir verme, pozisyonları satma, açığa satma veya DCA yapma ve panik düğmesini kullanma. |
notifications | Kullanıcının hopper'ları hakkında webhook bildirimleri alma. |
user | Kullanıcının profilini, kredilerini, satın alımlarını ve hesap ayarlarını okuma ve değiştirme. |
email | Kullanıcının e-posta adresini okuma. |