
 PENGEMBANG
Otentikasi
Otentikasi Oauth2
Cryptohopper menggunakan Oauth2 untuk memberikan akses terotorisasi ke API-nya.
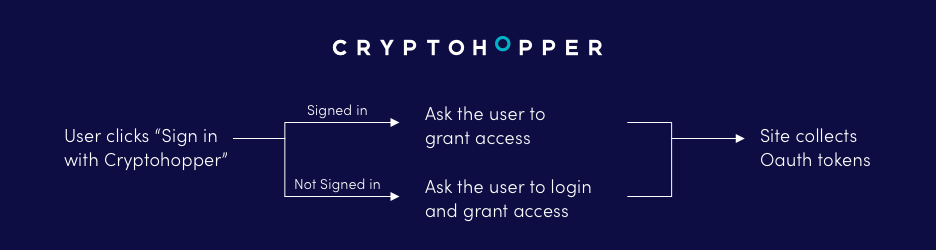
Menggunakan Oauth2
Memahami cara kerja OAuth2 dapat membantu membuat dan men-debug aplikasi yang menggunakan API Cryptohopper. Untuk menggunakan OAuth, aplikasi harus:
- Mendapatkan token grant untuk bertindak atas nama akun pengguna.
- Menukarkan token grant dengan token akses.
- Melakukan otorisasi semua permintaan HTTP yang dikirim ke API Cryptohopper.
Metode otentikasi pengguna memungkinkan aplikasi bertindak atas nama pengguna, seakan-akan aplikasi itu sendiri adalah pengguna tersebut.
Contoh: jika pengembang ingin membuat fitur yang memungkinkan bot trading untuk membeli mata uang tertentu melalui platform mereka menggunakan endpoint beli, pengembang harus menggunakan otentikasi pengguna untuk mendapatkan izin dari pengguna untuk melakukan trading atas nama mereka.
Setiap permintaan API yang dibuat aplikasi Anda atas nama pengguna membawa token akses pengguna tersebut. Token itu memberi tahu Cryptohopper aplikasi mana yang memanggil dan izin apa yang diberikan pengguna kepadanya.
Untuk mendapatkan token akses, aplikasi Anda memerlukan app key (client_id) dan app secret (client_secret) miliknya. Kirim token akses di header access-token pada setiap permintaan API; header Authorization: Bearer tidak diterima. Selengkapnya tentang metode OAuth di bawah ini:
Metode Oauth2
authorize
Melalui endpoint authorize, pengguna bisa login ke Cryptohopper dan memberikan akses ke aplikasi. Setelah akses berhasil diberikan atau setelah ada kesalahan, pengguna akan diarahkan ke URL redirect. Jika URL redirect tidak ditentukan dalam permintaan, maka URL redirect dari konfigurasi aplikasi akan digunakan. Pada parameter GET pada URL redirect, kamu akan menerima token grant yang dapat ditukar dengan access_token.
Endpoint: https://www.cryptohopper.com/oauth2/authorize
Terima: GET
Kembalikan: code, state di GET pada URL redirect
Parameter:
- client_id: Kunci aplikasi milik aplikasi kamu.
- response_type: Tipe respon harus berisi teks: code.
- redirect_uri: URL redirect tempat pengguna akan diarahkan setelah proses Oauth.
- state: Parameter tambahan untuk mengenali permintaan di sisi aplikasi. Akan dikembalikan ke URL redirect.
- scope: Daftar scope yang dipisahkan koma, contoh: read,notifications,manage,trade.
token
Endpoint token digunakan untuk menukarkan token/kode grant untuk access_token yang valid.
Endpoint: https://www.cryptohopper.com/oauth2/token
Terima: POST dalam application/json
Kembalikan: access_token dan refresh_token dalam application/json
Parameter:
- client_id: Kunci aplikasi milik aplikasi kamu.
- client_secret: Secret aplikasi milik aplikasi kamu.
- grant_type: Tipe grant harus berisi teks: authorization_code.
- redirect_uri: URL redirect aplikasi kamu.
- code: Token/kode grant.
Kode Respon Sukses
Ketika permintaan ke endpoint access_token berhasil, pengguna akan diarahkan ke URL redirect dengan token grant yang dikirimkan sebagai parameter GET.
Permintaan yang berhasil ke endpoint token akan memiliki kode respon 200 dan akan menyertakan access_token di dalam body yang dapat digunakan untuk otentikasi panggilan API.
Kode Respon Error
Error yang dikembalikan ke URL redirect dikenali dengan parameter GET yang dikembalikan: error=1. Berikut ini pesan error yang mungkin muncul:
- Kunci aplikasi tidak valid.
- Tanda tangan tidak valid.
- Kunci aplikasi tidak boleh kosong.
- Pengguna tidak memberikan izin ke aplikasi.
Keautorisan
Aplikasi Anda meminta scope di parameter scope pada permintaan otorisasi, dan pengguna melihatnya sebelum memberi akses. Minta hanya yang dibutuhkan aplikasi Anda. Referensi API mencantumkan scope setiap endpoint.
read | Membaca hopper, posisi, order, trade, konfigurasi, dan data marketplace. Hampir setiap endpoint memerlukannya. |
manage | Membuat, mengubah, dan menghapus hopper, konfigurasi, template, dan strategi, serta membatalkan atau menghapus order. |
trade | Memasang order, menjual, short, atau DCA posisi, dan memakai tombol panik. |
notifications | Menerima notifikasi webhook tentang hopper pengguna. |
user | Membaca dan mengubah profil, kredit, pembelian, dan pengaturan akun pengguna. |
email | Membaca alamat email pengguna. |