
 開発者
認証
OAuth2認証
Cryptohopperは、OAuth2を使用してAPIへの認証済みアクセスを提供します。
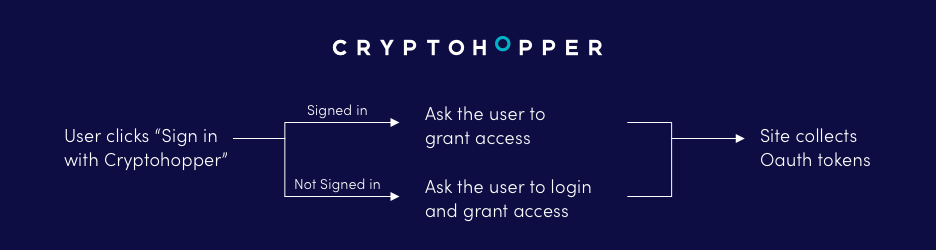
OAuth2の使い方
OAuth2の仕組みを理解することで、CryptohopperのAPIを使用するアプリケーションの作成とデバッグを支援できます。OAuthを使用するには、アプリケーションは以下の手順が必要です。
- ユーザーアカウントに代わって実行するために、認証トークンを取得する。
- 認証トークンをアクセストークンと交換する。
- CryptohopperのAPIに送信するすべてのHTTPリクエストを認可する。
ユーザー認証メソッドを使うと、アプリはユーザーに代わって、まるでユーザー自身のように動作できます。
例:開発者が、取引ボットがプラットフォームを通じて特定の通貨を購入できるようにする機能を作成したい場合、購入エンドポイントを使用して、ユーザーに代わって取引を行う許可を得るため、ユーザー認証を使用する必要がある。
アプリがユーザーの代わりに送信するすべての API リクエストには、そのユーザーのアクセストークンが含まれます。トークンによって、Cryptohopper はどのアプリが呼び出しているか、ユーザーがそのアプリにどの権限を与えたかを判断します。
アクセストークンを取得するには、アプリのアプリキー(client_id)とアプリシークレット(client_secret)が必要です。アクセストークンはすべての API リクエストの access-token ヘッダーで送信してください。Authorization: Bearer ヘッダーは使用できません。OAuth メソッドの詳細は以下のとおりです。
OAuth2メソッド
authorize
authorizeエンドポイントを使用すると、ユーザーはCryptohopperにログインし、アプリケーションへのアクセスを許可できます。アクセス許可が成功した場合やエラーが発生した場合、ユーザーはリダイレクトURLにリダイレクトされます。リクエストにリダイレクトURLが指定されていない場合は、アプリケーション設定のリダイレクトURLが使用されます。リダイレクトURLのGETパラメータには、アクセストークンと交換できる認証トークンが含まれています。
エンドポイント:https://www.cryptohopper.com/oauth2/authorize
受け付けるHTTPメソッド:GET
返す値:リダイレクトURLのGETパラメータにcodeとstate。
パラメータ:
- client_id: アプリケーションのアプリキー。
- response_type: レスポンスタイプに「code」を含める必要があります。
- redirect_uri: OAuthプロセス後、ユーザーをリダイレクトするリダイレクトURL。
- state: アプリケーション側でリクエストを認識するための追加パラメータ。リダイレクトURLに戻されます。
- scope: コマで区切られたスコープのリスト(例:read,notifications,manage,trade)。
token
tokenエンドポイントは、認証トークン/コードを有効なアクセストークンと交換するために使用されます。
エンドポイント:https://www.cryptohopper.com/oauth2/token
受け付けるHTTPメソッド:POST(application/json形式)
返す値:access_tokenとrefresh_token(application/json形式)
パラメータ:
- client_id: アプリケーションのアプリキー。
- client_secret: アプリケーションのアプリシークレット。
- grant_type: レスポンスタイプに「authorization_code」を含める必要があります。
- redirect_uri: アプリケーションのリダイレクトURL。
- code: 認証トークン/コード。
成功応答コード
アクセストークンのエンドポイントへのリクエストが成功すると、ユーザーは、GETパラメータとして認証トークンを含むリダイレクトURLにリダイレクトされます。
tokenエンドポイントへのリクエストが成功すると、200の応答コードが返され、APIコールの認証に使用できるアクセストークンが含まれます。
エラー応答コード
リダイレクトURLに返されるエラーは、返されたGETパラメータ「error=1」で検出できます。以下のエラーメッセージを確認ください。
- アプリキーが無効です。
- 署名が不正です。
- アプリキーは空にすることはできません。
- ユーザーがアプリにアクセスを許可していません。
権限
アプリは認可リクエストの scope パラメーターでスコープを要求し、ユーザーはアクセスを許可する前にそれを確認します。アプリに必要なものだけを要求してください。各エンドポイントのスコープは API リファレンスに記載されています。
read | ホッパー、ポジション、注文、取引、設定、マーケットプレイスのデータを読み取ります。ほぼすべてのエンドポイントで必要です。 |
manage | ホッパー、設定、テンプレート、戦略の作成、変更、削除と、注文のキャンセルや削除を行います。 |
trade | 注文の発注、ポジションの売却、ショート、DCA、パニックボタンの使用を行います。 |
notifications | ユーザーのホッパーに関する Webhook 通知を受け取ります。 |
user | ユーザーのプロフィール、クレジット、購入履歴、アカウント設定の読み取りと変更を行います。 |
email | ユーザーのメールアドレスを読み取ります。 |