
 DESARROLLADORES
Autenticación
Autenticación OAuth2
Cryptohopper utiliza OAuth2 para proporcionar acceso autorizado a su API.
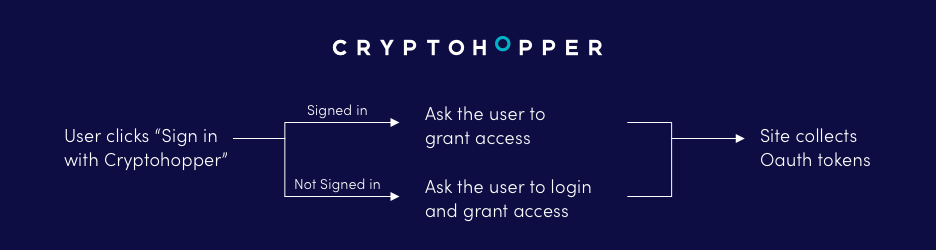
Usando OAuth2
Entender cómo funciona OAuth2 puede ayudar a crear y depurar aplicaciones que usan la API de Cryptohopper. Para usar OAuth, una aplicación debe:
- Obtener tokens de autorización para actuar en nombre de una cuenta de usuario.
- Intercambiar los tokens de autorización por tokens de acceso.
- Autorizar todas las solicitudes HTTP que envíe a las APIs de Cryptohopper.
El método de autenticación de usuario permite a una app actuar en nombre del usuario, como si fuera el propio usuario.
Ejemplo: si un desarrollador quisiera crear una función que permitiera a un bot de trading comprar una determinada criptomoneda a través de su plataforma usando el endpoint de compra, el desarrollador tendría que usar la autenticación de usuario para obtener permiso del usuario para operar en su nombre.
Cada petición a la API que tu app hace en nombre de un usuario lleva el token de acceso de ese usuario. El token indica a Cryptohopper qué app hace la llamada y qué permisos le concedió el usuario.
Para obtener un token de acceso, tu app necesita su clave de app (client_id) y su secreto de app (client_secret). Envía el token de acceso en la cabecera access-token de cada petición a la API; no se acepta una cabecera Authorization: Bearer. Más sobre los métodos OAuth a continuación:
Métodos OAuth2
autorizar
Con el endpoint autorizar, los usuarios pueden iniciar sesión en Cryptohopper y otorgar acceso a la aplicación. Después de otorgar el acceso correctamente o tras cualquier error, el usuario será redirigido a la URL de redirección. Si la URL de redirección no se especifica en la solicitud, se utiliza la URL de redirección de la configuración de la aplicación. En los parámetros GET de la URL de redirección recibirás el token de autorización que puede intercambiarse por un access_token.
Endpoint: https://www.cryptohopper.com/oauth2/authorize
Acepta: GET
Devuelve: código, estado en GET en la URL de redirección
Parámetros:
- client_id: La clave de la app de tu aplicación.
- response_type: El tipo de respuesta debe contener el texto: code.
- redirect_uri: La URL de redirección a la que se redirigirán los usuarios después del proceso de OAuth.
- state: Parámetro extra para reconocer las solicitudes en el lado de la aplicación. Se devolverá a la URL de redirección.
- scope: Una lista separada por comas de ámbitos, por ejemplo: lectura, notificaciones, gestión, trading.
token
El endpoint token se utiliza para intercambiar un token/código de autorización por un access_token válido.
Endpoint: https://www.cryptohopper.com/oauth2/token
Acepta: POST en application/json
Devuelve: access_token y refresh_token en application/json
Parámetros:
- client_id: La clave de la app de tu aplicación.
- client_secret: El secreto de la app de tu aplicación.
- grant_type: El tipo de autorización debe contener el texto: authorization_code.
- redirect_uri: La URL de redirección de tu aplicación.
- code: El token/código de autorización.
Códigos de respuesta exitosos
Cuando una solicitud al endpoint access_token tiene éxito, el usuario será redirigido a la URL de redirección con un token de autorización pasado como parámetros GET.
Una solicitud exitosa al endpoint token tendrá un código de respuesta 200 e incluirá un access_token en el cuerpo que se puede usar para autenticar las llamadas a la API.
Códigos de respuesta de error
Los errores retornados a la URL de redirección se reconocen por el parámetro GET retornado: error=1. A continuación, encontrarás posibles mensajes de error:
- La clave de la aplicación es inválida.
- La firma es inválida.
- La clave de la aplicación no puede estar vacía.
- El usuario no ha otorgado permiso a la aplicación.
Permisos
Tu app solicita scopes en el parámetro scope de la petición de autorización, y el usuario los ve antes de conceder el acceso. Pide solo lo que tu app necesita. La referencia de la API indica los scopes de cada endpoint.
read | Leer hoppers, posiciones, órdenes, operaciones, configuraciones y datos del marketplace. Casi todos los endpoints lo necesitan. |
manage | Crear, cambiar y eliminar hoppers, configuraciones, plantillas y estrategias, y cancelar o quitar órdenes. |
trade | Colocar órdenes, vender, abrir cortos o hacer DCA en posiciones, y usar el botón de pánico. |
notifications | Recibir notificaciones por webhook sobre los hoppers del usuario. |
user | Leer y cambiar el perfil, los créditos, las compras y los ajustes de la cuenta del usuario. |
email | Leer la dirección de correo electrónico del usuario. |