
 DEWELOPERZY
Autentykacja
Autoryzacja Oauth2
Cryptohopper używa Oauth2, aby zapewnić autoryzowany dostęp do swojej API.
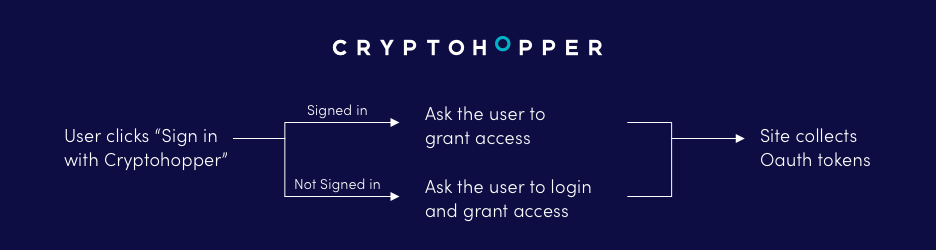
Używanie Oauth2
Zrozumienie działania OAuth2 pomoże w tworzeniu i debugowaniu aplikacji korzystających z API Cryptohoppera. Aby wykorzystać OAuth, aplikacja musi:
- Uzyskać żetony grant, aby działać w imieniu konta użytkownika.
- Zamienić żetony grant na żetony dostępu.
- Autoryzować wszystkie żądania HTTP wysyłane do API Cryptohoppera.
Metoda uwierzytelniania użytkownika pozwala aplikacji działać w imieniu użytkownika, tak jakby to była ona.
Przykład: Jeśli programista chciałby stworzyć funkcjonalność, która pozwoliła botowi handlowemu kupić określoną walutę za pośrednictwem platformy używając endpointu "kup", programista musiałby wykorzystać uwierzytelnianie użytkownika, aby uzyskać zgodę od użytkownika na handel w jego imieniu.
Każde żądanie API, które Twoja aplikacja wysyła w imieniu użytkownika, zawiera jego token dostępu. Dzięki tokenowi Cryptohopper wie, która aplikacja wysyła żądanie i jakie uprawnienia nadał jej użytkownik.
Aby uzyskać token dostępu, Twoja aplikacja potrzebuje klucza aplikacji (client_id) i sekretu aplikacji (client_secret). Wysyłaj token dostępu w nagłówku access-token każdego żądania API; nagłówek Authorization: Bearer nie jest akceptowany. Więcej o metodach OAuth poniżej:
Metody Oauth2
authorize
Dzięki punktowi końcowemu authorize użytkownicy mogą się zalogować do Cryptohoppera i udzielić dostępu aplikacji. Po udanej autoryzacji lub wystąpieniu błędów, użytkownik zostanie przekierowany do adresu URL przekierowania. Jeśli adres URL przekierowania nie jest określony w żądaniu, używany jest adres URL przekierowania z konfiguracji aplikacji. W parametrach GET adresu URL przekierowania otrzymasz żeton grant, który można wymienić na access_token.
Endpoint: https://www.cryptohopper.com/oauth2/authorize
Akceptuje: GET
Zwraca: code, state w GET na adresie URL przekierowania
Parametry:
- client_id: Klucz aplikacji.
- response_type: Typ odpowiedzi powinien zawierać tekst: code.
- redirect_uri: Adres URL przekierowania, do którego użytkownicy zostaną przekierowani po procesie OAuth.
- state: Dodatkowy parametr do identyfikowania żądań ze strony aplikacji. Zostanie zwrócony do adresu URL przekierowania.
- scope: Zseparowana przecinkami lista zakresów, na przykład: read,notifications,manage,trade.
token
Punkt końcowy token służy do zamiany żetonu/kodu grant na ważny access_token.
Endpoint: https://www.cryptohopper.com/oauth2/token
Akceptuje: POST w formacie application/json
Zwraca: access_token i refresh_token w formacie application/json
Parametry:
- client_id: Klucz aplikacji.
- client_secret: Tajne hasło aplikacji.
- grant_type: Typ grant powinien zawierać tekst: authorization_code.
- redirect_uri: Adres URL przekierowania aplikacji.
- code: Żeton/kod grant.
Kody odpowiedzi sukcesu
Gdy żądanie do endpointu access_token jest pomyślne, użytkownik zostanie przekierowany do adresu URL przekierowania z żetonem grant przesłanym w parametrach GET.
Pomyślne żądanie do punktu końcowego token zwróci kod odpowiedzi 200 i będzie zawierało access_token w treści, który można wykorzystać do uwierzytelnienia wywołań API.
Kody odpowiedzi błędów
Błędy zwracane do adresu URL przekierowania są rozpoznawalne dzięki zwróconemu parametrami GET: error=1. Poniżej znajdziesz możliwe komunikaty o błędach:
- Nieprawidłowy klucz aplikacji.
- Nieprawidłowy podpis.
- Klucz aplikacji nie może być pusty.
- Użytkownik nie udzielił aplikacji zgody.
Zakresy
Twoja aplikacja prosi o zakresy w parametrze scope żądania autoryzacji, a użytkownik widzi je przed udzieleniem dostępu. Proś tylko o to, czego aplikacja potrzebuje. Dokumentacja API podaje zakresy każdego endpointu.
read | Odczyt hopperów, pozycji, zleceń, transakcji, konfiguracji i danych marketplace. Potrzebuje go prawie każdy endpoint. |
manage | Tworzenie, zmiana i usuwanie hopperów, konfiguracji, szablonów i strategii oraz anulowanie lub usuwanie zleceń. |
trade | Składanie zleceń, sprzedaż, shortowanie lub DCA pozycji oraz przycisk paniki. |
notifications | Odbieranie powiadomień webhook o hopperach użytkownika. |
user | Odczyt i zmiana profilu, kredytów, zakupów i ustawień konta użytkownika. |
email | Odczyt adresu e-mail użytkownika. |