
 ONTWIKKELAARS
Authenticatie
Oauth2-authenticatie
Cryptohopper gebruikt Oauth2 om gecertificeerde toegang tot de API te bieden.
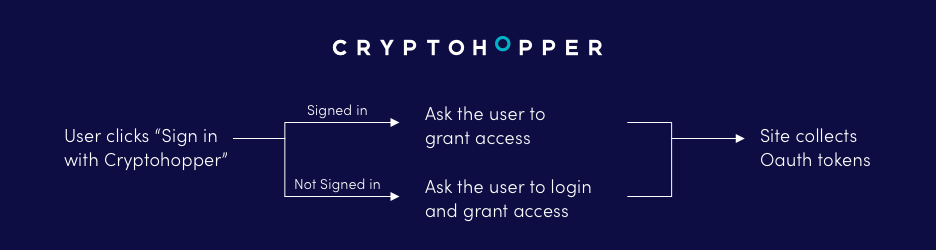
Oauth2 gebruiken
Het begrijpen van hoe OAuth2 werkt kan je helpen bij het maken en debuggen van applicaties die gebruikmaken van Cryptohopper's API. Om OAuth te gebruiken, moet een applicatie:
- Grant tokens verkrijgen om namens een gebruikersaccount op te treden.
- Grant tokens omzetten in access tokens.
- Alle HTTP-verzoeken die je naar Cryptohopper's API's stuurt, autoriseren.
De gebruikersauthenticatiemethode laat een app toe om namens de gebruiker op te treden, alsof het de gebruiker zelf is.
Voorbeeld: als een ontwikkelaar een functie wilde maken waarmee een handelrobot een bepaalde valuta via hun platform zou kopen gebruikmakend van de koop endpoint, dan zou de ontwikkelaar gebruikersauthenticatie moeten gebruiken om toestemming te krijgen van de gebruiker om namens hen te handelen.
Elk API-verzoek dat je app namens een gebruiker doet, bevat het toegangstoken van die gebruiker. Aan het token ziet Cryptohopper welke app het verzoek doet en welke rechten de gebruiker aan die app heeft gegeven.
Om een toegangstoken te krijgen heeft je app de app key (client_id) en het app secret (client_secret) nodig. Stuur het toegangstoken mee in de header access-token van elk API-verzoek; een header Authorization: Bearer wordt niet geaccepteerd. Meer over de OAuth-methodes hieronder:
OAuth2-methoden
authorize
Via de authorize endpoint kunnen gebruikers zich aanmelden bij Cryptohopper en toegang verlenen aan de applicatie. Na succesvolle machtiging of na fouten, wordt de gebruiker omgeleid naar de redirect URL. Als de redirect URL niet in het verzoek is opgegeven, wordt de redirect URL uit de applicatie-instellingen gebruikt. In de GET parameters op de redirect URL ontvang je de grant token die kan worden uitgewisseld voor een access_token.
Endpoint: https://www.cryptohopper.com/oauth2/authorize
Aanvaardt: GET
Retourneert: code, state in GET op de redirect url
Parameters:
- client_id: De app key van je applicatie.
- response_type: De response type moet de tekst bevatten: code.
- redirect_uri: De redirect URL waar gebruikers naartoe worden omgeleid na het OAuth-proces.
- state: Extra parameter om verzoeken aan applicatiezijde te herkennen. Wordt teruggegeven aan de redirect URL.
- scope: Een komma-gescheiden lijst van scopes, bijvoorbeeld: read,notifications,manage,trade.
token
De token endpoint wordt gebruikt om een grant token/code om te zetten in een geldige access_token.
Endpoint: https://www.cryptohopper.com/oauth2/token
Aanvaardt: POST in application/json
Retourneert: access_token en refresh_token in application/json
Parameters:
- client_id: De app key van je applicatie.
- client_secret: De app secret van je applicatie.
- grant_type: De grant type moet de tekst bevatten: authorization_code.
- redirect_uri: De redirect URL van je applicatie.
- code: De grant token/code.
Succesvolle antwoordcodes
Wanneer een verzoek naar de access_token endpoint succesvol is, wordt de gebruiker omgeleid naar de redirect URL met een grant token meegegeven als GET parameters.
Een succesvol verzoek naar de token endpoint heeft een 200 antwoordcode en bevat een access_token in de body, die kan worden gebruikt om API-oproepen te authenticeren.
Fout antwoordcodes
Fouten die aan de redirect URL worden geretourneerd zijn te herkennen aan de geretourneerde GET parameter: error=1. Hieronder vind je mogelijke foutmeldingen:
- App key is ongeldig.
- De handtekening is ongeldig.
- App key mag niet leeg zijn.
- Gebruiker heeft de app geen toestemming gegeven.
Machtigingen
Je app vraagt scopes aan in de parameter scope van het autorisatieverzoek, en de gebruiker ziet ze voordat hij toegang geeft. Vraag alleen wat je app nodig heeft. De API-referentie vermeldt de scopes van elk endpoint.
read | Hoppers, posities, orders, trades, configuraties en marketplace-data lezen. Bijna elk endpoint heeft dit nodig. |
manage | Hoppers, configuraties, templates en strategieën aanmaken, wijzigen en verwijderen, en orders annuleren of verwijderen. |
trade | Orders plaatsen, posities verkopen, shorten of DCA'en, en de paniekknop gebruiken. |
notifications | Webhookmeldingen over de hoppers van de gebruiker ontvangen. |
user | Het profiel, de credits, aankopen en accountinstellingen van de gebruiker lezen en wijzigen. |
email | Het e-mailadres van de gebruiker lezen. |