
 DÉVELOPPEURS
Authentification
Authentification OAuth2
Cryptohopper utilise OAuth2 pour fournir un accès autorisé à son API.
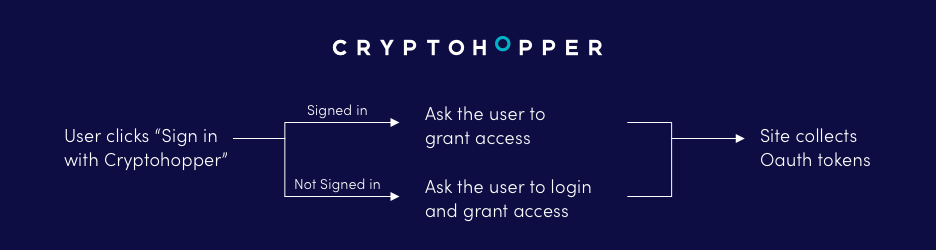
Utilisation d'OAuth2
Comprendre le fonctionnement d'OAuth2 peut aider à créer et déboguer des applications utilisant l'API de Cryptohopper. Pour utiliser OAuth, une application doit :
- Obtenir des jetons d'autorisation pour agir au nom d'un compte utilisateur.
- Échanger les jetons d'autorisation contre des jetons d'accès.
- Autoriser toutes les requêtes HTTP envoyées aux API de Cryptohopper.
La méthode d'authentification utilisateur permet à une application d'agir au nom de l'utilisateur, comme si c'était l'utilisateur lui-même.
Exemple : si un développeur souhaite créer une fonctionnalité permettant à un bot de trading d'acheter une certaine devise via leur plateforme en utilisant l'endpoint d'achat, le développeur doit utiliser l'authentification utilisateur pour obtenir l'autorisation de l'utilisateur de trader en son nom.
Chaque requête API que votre app envoie au nom d'un utilisateur contient le jeton d'accès de cet utilisateur. Le jeton indique à Cryptohopper quelle app appelle et quelles autorisations l'utilisateur lui a accordées.
Pour obtenir un jeton d'accès, votre app a besoin de sa clé d'app (client_id) et de son secret d'app (client_secret). Envoyez le jeton d'accès dans l'en-tête access-token de chaque requête API ; un en-tête Authorization: Bearer n'est pas accepté. Plus d'informations sur les méthodes OAuth ci-dessous :
Méthodes OAuth2
authorize
L'endpoint authorize permet aux utilisateurs de se connecter à Cryptohopper et d'accorder l'accès à l'application. Après l'accord d'accès ou en cas d'erreur, l'utilisateur sera redirigé vers l'URL de redirection. Si l'URL de redirection n'est pas spécifiée dans la requête, l'URL de redirection de la configuration de l'application est utilisée. Dans les paramètres GET de l'URL de redirection, vous recevrez le jeton d'autorisation qui peut être échangé contre un access_token.
Endpoint : https://www.cryptohopper.com/oauth2/authorize
Accepte : GET
Retourne : code, state dans GET sur l'URL de redirection
Paramètres :
- client_id : La clé de l'application.
- response_type : Le type de réponse doit contenir le texte : code.
- redirect_uri : L'URL de redirection vers laquelle les utilisateurs seront redirigés après le processus OAuth.
- state : Paramètre supplémentaire pour reconnaître les requêtes côté application. Sera renvoyé à l'URL de redirection.
- scope : Liste séparée par des virgules des scopes, par exemple : read,notifications,manage,trade.
token
L'endpoint token sert à échanger un jeton d'autorisation/code contre un access_token valide.
Endpoint : https://www.cryptohopper.com/oauth2/token
Accepte : POST en application/json
Retourne : access_token et refresh_token en application/json
Paramètres :
- client_id : La clé de l'application.
- client_secret : Le secret de l'application.
- grant_type : Le type d'autorisation doit contenir le texte : authorization_code.
- redirect_uri : L'URL de redirection de votre application.
- code : Le jeton d'autorisation/code.
Codes de réponse corrects
Lorsqu'une requête vers l'endpoint access_token est réussie, l'utilisateur sera redirigé vers l'URL de redirection avec un jeton d'autorisation transmis en tant que paramètres GET.
Une requête réussie à l'endpoint token aura un code de réponse 200 et inclura un access_token dans le corps qui peut être utilisé pour authentifier les appels API.
Codes de réponse d'erreur
Les erreurs retournées à l'URL de redirection sont reconnaissables par le paramètre GET retourné : error=1. Vous trouverez ci-dessous les messages d'erreur possibles :
- La clé de l'application est invalide.
- La signature est invalide.
- La clé de l'application ne peut pas être vide.
- L'utilisateur n'a pas autorisé l'application.
Autorisations
Votre app demande des scopes dans le paramètre scope de la requête d'autorisation, et l'utilisateur les voit avant d'accorder l'accès. Ne demandez que ce dont votre app a besoin. La référence de l'API indique les scopes de chaque endpoint.
read | Lire les hoppers, positions, ordres, trades, configurations et données du marketplace. Presque tous les endpoints en ont besoin. |
manage | Créer, modifier et supprimer des hoppers, configurations, templates et stratégies, et annuler ou retirer des ordres. |
trade | Passer des ordres, vendre, shorter ou faire du DCA sur des positions, et utiliser le bouton panique. |
notifications | Recevoir les notifications webhook sur les hoppers de l'utilisateur. |
user | Lire et modifier le profil, les crédits, les achats et les paramètres de compte de l'utilisateur. |
email | Lire l'adresse e-mail de l'utilisateur. |